
Docker製品
開発者が信頼するプラットフォームが、エージェント向けに構築されました。
エージェントインフラストラクチャ

Sandboxes
エージェントがマシンを危険にさらすことなく、コードの読み書きと実行を行えるようにします。
すべてのエージェントを完全に隔離された環境で実行してください。
Docker Desktopは不要です。インストールするだけで使えます。
brew trust docker/tap && brew install docker/tap/sbx
本当の境界線
各エージェントは、それぞれ独自のカーネルを搭載したmicroVMを取得します。 あなたのファイル、あなたの秘密、あなたのマシンは、すべてあなたのものです。
ラップトップで始めて、クラウドで完了
サンドボックスはほぼ瞬時に起動します。内部ループでは、分離によって速度が低下することがなくなります。長時間の実行はDockerのクラウドに任せましょう。同じサンドボックス、同じCLI。
エージェントが実際に働ける場所
Dockerを含む、完全な開発環境。エージェントは、チームの他の開発者と同様に、構築、実行、テストを行います。
あなたのルールは、厳格に適用されます。
サンドボックスごとにネットワークとファイルシステムの制限を設定します。拒否されたドメインは解決すらできません。
AI Governance
エージェントを組織全体に展開しつつ、その存在を見失わないようにする
各マシンごとに1つのポリシーが適用され、ローカルでの上書きはできません。
すべてのポリシー決定はログに記録され、SIEMにストリーミングされます。

エージェントが活動する場所で、規則が施行される。
エージェントは、コードを実行することとツールを呼び出すことという2つの方法で動作します。Dockerは両方を管理するため、ポリシーは実行時に常に有効になります。
一つのポリシー、全ての機械に適用。
ネットワークとファイルシステムのルールは一度設定すれば完了です。これらは、組織内のすべてのサンドボックス上のローカルルールを置き換えます。
すべての決定には証拠が必要です。
許可と拒否のすべてが、誰が、何を、どのルールで行ったかとともにログに記録され、SIEM(セキュリティ情報イベント管理システム)で利用できるようになります。
個人アカウントでは回避できません。
エンドポイント管理を介した組織サインインを必須とすることで、ポリシーが常に適用されるようにします。
MCP Enterprise Gateway
組織全体でエージェントが使用しているすべてのMCPサーバーを把握する
あなたが管理する1つのゲートウェイを通して、すべてのエージェントを接続します。
認証情報はエージェントのコンテキストや設定ファイルには含まれません

すべてにつながる一つの接続
エージェントはゲートウェイに一度接続するだけで、承認済みのすべてのツールにアクセスできます。何が使用されているかを確認し、必要なものを追加し、不要なものを取り消すことができる場所。
エージェントはあなたの鍵を決して保管しません
MCP Enterprise Gatewayは各ツールにサインインし、通話時のみ認証情報を渡します。エージェントはツールを使用できるが、鍵を見ることは決してない。
リスクを増やさずにツールを追加する
MCPカタログに掲載されているすべてのサーバーは、Dockerによって検証、署名、コンテナ化されています。エージェント向けの新機能ですが、お使いのマシンに未知の機能は一切ありません。
アプリケーションセキュリティー
Docker Hardened Images
構築方法を変えずにCVEバックログを削減する
送信するすべての画像の内容を証明する
1行変更して移行する
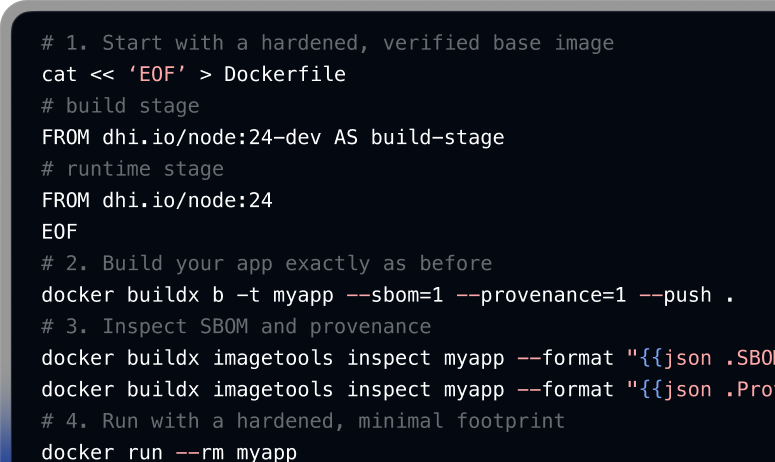
意図的に小さく
強化されたイメージは、シェル、パッケージマネージャー、その他攻撃者が利用できるあらゆるものを削除します。表面積が小さくなれば、CVE(機密脆弱性)も減り、スキャナーの音も静かになる。
あなたのために清潔に保たれています
イメージ内の既知のCVE(共通脆弱性識別子)はほぼゼロのままで、重大な修正は7日以内に実施される予定です。SRLabsによる独立した評価済み。
証拠が組み込まれている
すべてのイメージには、署名入りの部品表(SBOM)と製造履歴が付属します。監査人が質問したら…言葉で説明するのではなく、行動で示しなさい。
出荷前の修正
Scoutはイメージを読み込み、脆弱性を特定し、CI内で修正プログラムを提示します。修正作業はリリースに先駆けて行われる。
アプリケーション開発
Docker Desktop & Docker Hub
どの開発者も、どのOSでも同じ開発環境を利用できます。
信頼できるコンテンツがすぐに手に入ります
10人の開発者から数万人の開発者まで、一元的に管理されます。
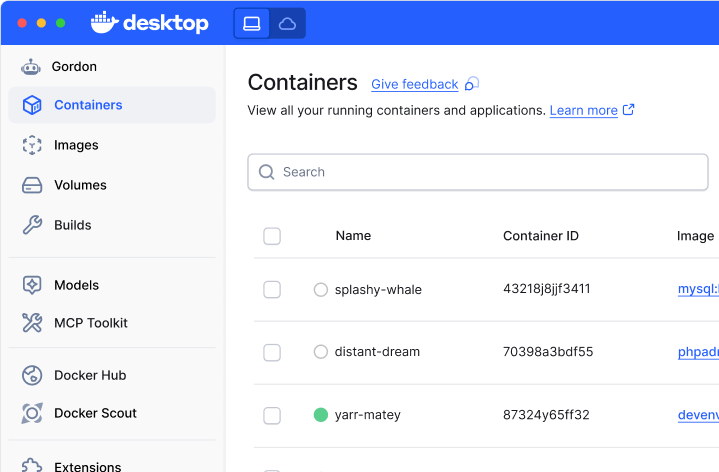
デフォルトで一貫性がある
Desktopは、Mac、Windows、Linuxのどのマシンでも同じ環境を提供します。「私のマシンでは動作します」という表示は廃止されます。
信頼から始めよう
Hubは、公式画像と認証済みパブリッシャーのコンテンツをワンクリックでアクセスできるようにしています。チームは、運ではなく、厳選された情報源に基づいて活動する。
企業のように運営する
SSO、管理設定、アクセス制御を1か所から管理できます。組織が期待する制御機能は、開発者には見えない形で提供されます。
Docker をベースに開発を行う開発者
「 Docker Sandboxes私が試したローカルAIコーディングサンドボックスの中で最高のユーザーエクスペリエンス(DX)を提供します。」
「当社がDocker Hardened Imagesを選んだ理由は、サプライチェーンのセキュリティ体制との整合性、開発者ツールとの互換性、そしてこの分野におけるDockerの成熟度です。」
物語を読む
ウォルマートのデータサイエンスチームは、製品を出荷する前にDocker Desktopを使用して構築とテストを行っています。
物語を読む